相次ぐ漏えいの原因の一つが名前を得た。「A2B攻撃」を図にした
NICTが、公開アプリを解析して裏のサーバーを狙う攻撃をA2B攻撃と名付けて注意喚起しました。手口と、なぜ防げなかったのかを図で整理します。
この記事の結論
- 公開されているアプリを解析して、裏のサーバーを直接狙う手口
- NICTがA2B攻撃(App-to-Backend Attack)と名付けて注意喚起した
- 共通点は「画面の側で防いでいた」こと
- 公開されているアプリを解析して、裏のサーバーを直接狙う手口
- NICTがA2B攻撃(App-to-Backend Attack)と名付けて注意喚起した
- 共通点は「画面の側で防いでいた」こと
この秋、不正アクセスの公表が続いている。原因はそれぞれ違うが、その一部に共通する手口が特定された。情報通信研究機構(NICT)が10月13日に出した注意喚起だ。
どういう手口か
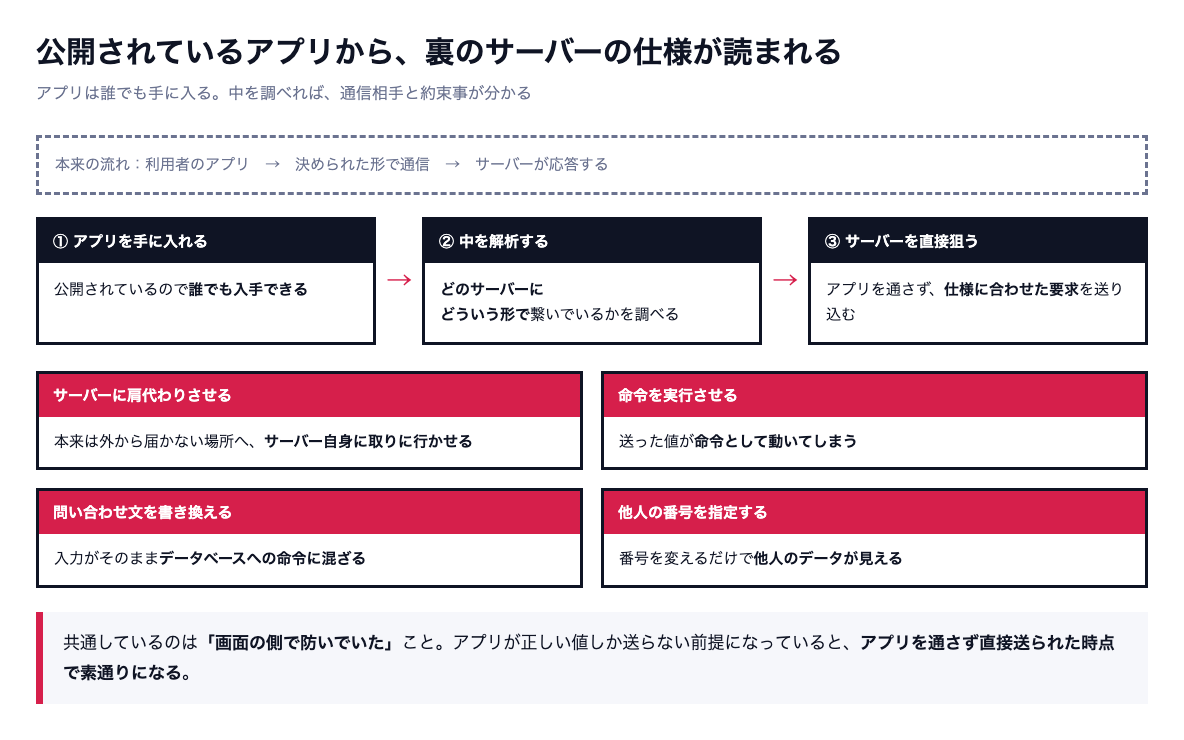
NICTの説明では、攻撃者は公開されているAndroidアプリを入手して解析し、アプリが通信するサーバーの接続先や通信の仕組み(API)などを調べ、得られた情報をもとに対象のサーバーを狙う。
前提が崩れている
多くの仕組みは「アプリが正しい形で送ってくる」前提で作られている。画面に入力欄があり、おかしな値は画面側で弾く。
ところがアプリを通さずに直接送られたら、その検査は効かない。攻撃者はアプリを使わない。アプリから読み取った「約束事」だけを使って、サーバーに直接話しかける。
これは以前入力欄の検査を頼むとき、画面側だけでは足りないと知ったに書いた話と、まったく同じ構造になる。画面側の検査は利用者の入力間違いを防ぐためのものであって、攻撃を防ぐものではない。
狙われている弱点
報道によれば、今回確認された攻撃で主に悪用されているのは4種類とされている。性質を言葉にすると、こうなる。
| 弱点 | 何が起きるか |
|---|---|
| サーバーに肩代わりさせる | 外から直接は届かない場所へ、サーバー自身に取りに行かせる |
| 命令を実行させる | 送った値が命令として動いてしまう |
| 問い合わせ文を書き換える | 入力がデータベースへの命令に混ざる |
| 他人の番号を指定する | 番号を変えるだけで他人のデータが見える |
最後のものが、今回の文脈ではとくに効く。壊す必要も、権限を奪う必要もない。正しい手順で、自分のものではない番号を指定するだけになる。
なおこの4種類の名称は、NICTの注意喚起の本体ページには記載がない。詳細は別の資料に載るとされており、上記は報道に基づく。
分析した体制
注意喚起を出したのは、NICTのサイバーセキュリティネクサス(CYNEX)に2024年2月に設立された脅威情報の共同分析チームだ。
個別の企業の発表では、自社に何が起きたかしか分からない。複数の事案を横に並べて初めて、共通の手口が見える。今回の発表は、その役割を果たしたものになる。
呼びかけられている対策
NICTは、Androidアプリを公開している事業者に対して3つを挙げている。
- 侵害の確認 — すでに入られていないかを確かめる
- 脆弱性の点検 — 同じ弱点が無いか調べる
- 暫定的な緩和策 — 対処が済むまでの間、被害を抑える
3番目について、報道では国外や不要なアクセス元からの通信を一時的に制限するといった内容が挙げられている。根本の修正には時間がかかるため、その間だけ入口を狭めるという考え方になる。
Androidだけの話ではない
NICTは、iOSアプリやウェブサービスを提供する事業者にも同様のリスクがあるとしている。
理由は単純で、手口の本質が「アプリの解析」ではなく「サーバー側の作り」にあるからだ。解析しやすいかどうかの差はあっても、サーバー側が画面を信用して作られていれば、結果は変わらない。
作る側として確認すること
サイトやアプリを作っている側から、この手口に対して確認する項目を挙げる。
- サーバー側でも値を検査しているか — 画面側だけになっていないか
- 番号を変えて他人のデータが見えないか — 実際に試す。自分のIDを1つずらして叩いてみる
- 権限の確認をしているか — 「ログインしている」と「それを見てよい」は別
- サーバーに外部へ取りに行かせる機能があるか — あるなら、行き先を限定する
- 入力がそのまま命令に混ざっていないか
2番目は今日からできる。自分のアカウントで、他人の番号を指定してみる。見えたら、そこが穴になる。
この秋の事案との関係
今日このサイトで扱った防災メールの停止や注文システムの停止は、それぞれ原因が公表されていない、あるいは別の経路によるものだ。すべてがA2B攻撃というわけではない。
NICTの発表も「原因の一部を特定した」という書き方になっている。一つの原因ですべてを説明しないのが、この手の発表の読み方になる。
この秋の事案を並べたものは10日間で何社公表したのか。2026年秋の不正アクセスを並べたに、委託先経由の構造は自社は破られていない。それでも漏れた企業が並んだにまとめてある。
まとめ
- 公開アプリを解析し、接続先とAPIの仕組みを調べてサーバーを直接狙う手口
- NICTがA2B攻撃と名付け、10月13日に注意喚起した
- 前提が崩れている。アプリを通さず直接送られると、画面側の検査は効かない
- 対策は侵害の確認・脆弱性の点検・暫定的な緩和策の3つ
- Androidに限らない。iOSやウェブにも同じリスクがある
- 今日できるのは、自分のIDを1つずらして叩いてみること
出典
- 情報通信研究機構「【注意喚起】相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」(2026年10月13日)(A2B攻撃の定義と手口、分析チーム、3つの対策、対象事業者)
- 4種類の脆弱性の名称、8月下旬頃からという時期、緩和策の具体的内容は、ZDNET Japan、INTERNET Watch、Impress Watch などの報道による
図は本記事のために作成したもの。本記事は2026年10月13日時点で公表されている内容に基づく。なお本記事は法的な助言ではない。
関連記事
RELATED
IPAの注意喚起を、今週やる作業に落とした
2026年10月9日の内容を、順番と所要時間つきの手順にします。
履歴書が漏れた。カード番号とは、取り返しのつかなさが違う
ココナラが不正アクセスによる個人情報漏えいを公表しました。履歴書449件・職務経歴書1,845件。差し替えられない情報が…
注文が1週間止まった。委託先がランサムウェアに遭うと、こうなる
宅配寿司チェーンの公式サイトとアプリからの注文が、1週間以上停止しています。委託先のサーバーがランサムウェア被害に遭った…